Cómo proteger mis datos personales en internet
A estas alturas todos hemos sentido esa pequeña alarma al pensar en “cómo proteger mis datos personales en internet”. Contraseñas repetidas, redes sociales llenas de detalles, actualizaciones pendientes… el cóctel perfecto para que alguien intente acceder a información que no debería.
Además, entre notificaciones de Slack, correos urgentes y el móvil pitando, cuesta encontrar un momento para ocuparse de la seguridad digital.
La buena noticia es que, con hábitos sencillos y herramientas prácticas, puedes mejorar considerablemente tu seguridad online sin tener que convertirte en experto en ciberseguridad.
A continuación encontrarás cinco medidas principales y varias microrutinas que puedes incorporar poco a poco a tu vida digital.
1. Usa contraseñas únicas con un gestor
Reutilizar la misma clave en varios sitios es como usar la misma llave para casa, el coche y el banco: si alguien consigue esa llave, varias cuentas pueden quedar expuestas.
Un gestor de contraseñas como Bitwarden o 1Password puede generar contraseñas diferentes para cada servicio y completar el inicio de sesión por ti.
- Integración rápida: instala la extensión oficial del gestor en Chrome, Firefox o el navegador que utilices y configura el guardado de tus credenciales.
- Ejercicio inmediato: comienza por cambiar una contraseña que actualmente estés reutilizando, especialmente si corresponde a una cuenta importante como tu correo electrónico.
- Tip extra: revisa periódicamente desde el propio gestor si tienes contraseñas duplicadas o credenciales que necesiten atención.
2. Activa la autenticación de dos factores (2FA)
Cada capa adicional de seguridad ayuda. Cuando una cuenta ofrece autenticación de dos factores o multifactor, puedes exigir una comprobación adicional además de la contraseña.
Existen aplicaciones de autenticación, notificaciones en dispositivos autorizados, llaves de seguridad, passkeys y códigos enviados mediante SMS.
Los SMS pueden añadir una capa adicional frente a depender únicamente de una contraseña, aunque actualmente existen métodos más resistentes frente a determinados ataques.
- Cómo empezar: entra en los ajustes de seguridad de tu correo, redes sociales, banca online y otras cuentas importantes y busca “verificación en dos pasos”, “2FA”, “MFA” o “passkeys”.
- Consejo práctico: guarda los códigos de recuperación en un lugar protegido al que puedas acceder si pierdes tu dispositivo principal.
- Mini-flujo: hazlo primero en tu correo electrónico principal y después continúa con las demás cuentas importantes.
3. Verifica antes de confiar: llamadas, SMS y correos sospechosos
Suplantar empresas de paquetería, bancos, plataformas conocidas o incluso personas es una táctica habitual del phishing.
No proporciones información sensible únicamente porque una llamada, SMS o correo parezca proceder de una empresa conocida.
- Regla de oro: si te llaman solicitando información o exigiendo una acción urgente, puedes terminar la llamada y contactar tú mismo con la organización utilizando sus canales oficiales.
- Evita entrar directamente desde mensajes sospechosos: si recibes un aviso inesperado, abre por tu cuenta la aplicación oficial o escribe la dirección conocida del servicio en el navegador.
- Desconfía de la urgencia: mensajes que aseguran que perderás una cuenta, paquete o dinero inmediatamente pueden intentar que actúes antes de pensar.
Por ejemplo, si recibes un SMS supuestamente enviado por Amazon diciendo que existe un problema urgente con una compra, evita utilizar directamente el enlace del mensaje. Entra por tu cuenta a la aplicación o página oficial y comprueba allí si realmente existe algún problema.
4. Ajusta la privacidad en redes sociales
Compartir tu ubicación o planes de viaje puede parecer inofensivo, pero también puede revelar información sobre tus rutinas, lugares frecuentes o momentos en los que no estás en casa.
Instagram, Facebook, X y otras plataformas disponen de controles de privacidad para decidir quién puede ver determinada información.
- Paso inicial: revisa quién puede acceder a tus publicaciones, historias e información del perfil.
- Fotos antiguas: comprueba si tienes publicaciones donde aparecen direcciones, documentos, matrículas, ubicaciones u otra información que ya no quieras mantener pública.
- Ubicación: evita compartir tu localización en tiempo real cuando no sea necesario.
No necesitas desaparecer de las redes sociales. El objetivo es decidir conscientemente qué información quieres compartir y con quién.
5. Mantén todo actualizado automáticamente
Las actualizaciones de Windows, macOS, Android, iOS y de las aplicaciones pueden corregir vulnerabilidades de seguridad conocidas.
Si tu sistema y tus aplicaciones permanecen durante mucho tiempo sin actualizar, puedes seguir utilizando versiones con problemas que posteriormente ya fueron corregidos.
- Configuración express: activa las actualizaciones automáticas siempre que sea posible.
- Horario ideal: configura las instalaciones para momentos en los que normalmente no utilices el dispositivo.
- Rutina sencilla: revisa ocasionalmente las notificaciones para detectar actualizaciones que necesiten una acción manual.
Microrutinas para reforzar tu seguridad
Integra estos hábitos en tu flujo diario para que proteger tu información no dependa de realizar una enorme revisión de seguridad cada varios meses.
1. “Widget del café matutino”
- Al arrancar tu ordenador, revisa si existen actualizaciones pendientes.
- Mientras preparas el primer café, deja que se instalen aquellas que no requieran interrumpir tu trabajo.
2. Etiqueta “Seguridad” en tu correo
- Crea una carpeta o etiqueta llamada “Seguridad” en Gmail u Outlook.
- Utilízala para organizar avisos de inicio de sesión, cambios importantes y alertas relacionadas con tus cuentas.
- Revísala periódicamente para identificar actividad que no reconozcas.
Importante: evita convertir el correo electrónico en un almacén permanente de códigos de recuperación sensibles si dispones de una alternativa más segura.
3. Dos perfiles de navegador
- Perfil A “Casa/Trabajo”: para tus cuentas habituales, gestor de contraseñas y extensiones necesarias.
- Perfil B: para separar otro contexto de navegación y evitar mezclar innecesariamente cuentas, historiales y sesiones.
Esta separación puede ayudarte a mantener tus contextos organizados, pero recuerda que utilizar modo incógnito no convierte una red Wi-Fi pública en segura ni te hace anónimo en internet.
4. Regla de los 2 minutos en el gestor de claves
Si descubres que tienes una contraseña repetida o necesitas actualizarla y puedes hacerlo en menos de dos minutos, abre el gestor, genera una nueva y realiza el cambio en ese momento.
5. Mini auditoría de permisos trimestral
- Cada tres meses, programa una revisión de permisos de las aplicaciones instaladas en tu móvil.
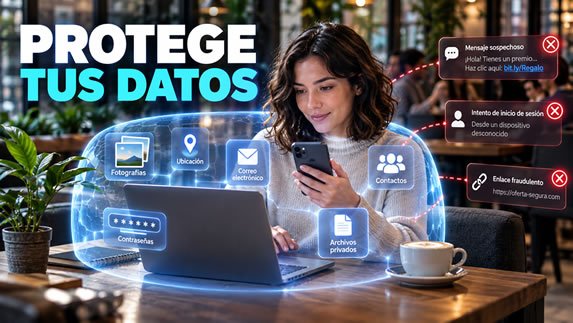
- Comprueba accesos a cámara, micrófono, ubicación, fotografías y contactos.
- Desactiva aquellos que una aplicación ya no necesite.
6. Pausa de notificaciones para “modo seguridad”
- Durante unos minutos, activa “No molestar”.
- Revisa actualizaciones, alertas de seguridad o actividad reciente de tus cuentas.
- Resuelve primero aquello que afecte a tus cuentas más importantes.
Información adicional: tres medidas que pueden llevar tu protección un paso más allá
Además de los hábitos anteriores, actualmente existen algunas medidas que vale la pena conocer porque la forma en que protegemos nuestras cuentas está evolucionando.
1. Protege especialmente tu correo electrónico principal
No todas tus cuentas tienen el mismo nivel de importancia.
Tu correo electrónico principal merece especial atención porque muchas plataformas permiten utilizarlo para recuperar una contraseña o confirmar cambios importantes.
Por eso, si quieres empezar a mejorar tu seguridad sin intentar hacerlo todo en un mismo día, una estrategia razonable consiste en comenzar por esa cuenta:
- utiliza una contraseña exclusiva;
- activa autenticación multifactor;
- revisa los dispositivos con sesiones abiertas;
- comprueba tus métodos de recuperación;
- y elimina métodos antiguos que ya no controles.
2. Conoce las passkeys
Las contraseñas continúan siendo habituales, pero ya no son la única manera de acceder a una cuenta.
El National Institute of Standards and Technology (NIST) explica que las passkeys utilizan claves digitales almacenadas en dispositivos como teléfonos o computadores y pueden permitir iniciar sesión utilizando mecanismos como el PIN o la autenticación biométrica del dispositivo.
Una de sus ventajas es su resistencia frente a una forma muy común de phishing: una página falsa no puede simplemente convencerte de escribir una passkey y quedarse con ella como sucede con una contraseña tradicional.
NIST también señala que algunos métodos MFA son más seguros que otros y que los códigos enviados mediante SMS son especialmente vulnerables en comparación con alternativas más resistentes al phishing.
Eso no significa que debas desactivar inmediatamente el SMS si es la única segunda capa que ofrece un servicio. Significa que, cuando una cuenta importante ofrezca alternativas más resistentes al phishing, conviene conocerlas y valorar su uso.
3. Revisa qué información entregas a las aplicaciones
Proteger tus datos no consiste solamente en impedir que alguien entre a tus cuentas. También implica controlar qué información entregas voluntariamente a las aplicaciones que utilizas.
La Federal Trade Commission (FTC) recomienda revisar qué permisos solicita una aplicación, incluyendo acceso a contactos, cámara, almacenamiento, ubicación y micrófono.
Antes de conceder un permiso puedes hacerte una pregunta muy sencilla:
“¿Esta aplicación realmente necesita este dato para hacer lo que quiero que haga?”
Una aplicación de mapas puede necesitar tu ubicación mientras la utilizas. Otra aplicación sin ninguna función relacionada con mapas quizá no necesite conocer permanentemente dónde estás.
La FTC también recomienda revisar la configuración de ubicación y privacidad de dispositivos, aplicaciones y redes sociales.
4. No confíes únicamente en que un mensaje “parezca real”
Los intentos de phishing pueden llegar por correo, SMS, llamadas telefónicas y redes sociales.
El NIST advierte que estos ataques utilizan distintos canales, por lo que identificar un fraude únicamente por su apariencia puede no ser suficiente.
Una regla especialmente útil es separar el mensaje de la verificación.
Si recibes una alerta bancaria, no necesitas demostrar que el mensaje es falso antes de actuar. Puedes simplemente ignorar el enlace recibido, abrir la aplicación oficial del banco y comprobar la situación allí.
De esta manera reduces la dependencia de tu capacidad para distinguir visualmente un mensaje verdadero de uno falso.
Ejemplo práctico: una cuenta comprometida no debería abrir todas las demás
El siguiente es un ejemplo hipotético creado únicamente para explicar cómo aplicar estas medidas.
Imagina que Laura utiliza desde hace años la misma contraseña en su correo electrónico, una red social y una tienda online.
Un día, las credenciales de uno de esos servicios quedan expuestas.
Si Laura ha reutilizado exactamente la misma contraseña, alguien podría intentar esas mismas credenciales en otros servicios.
En lugar de esperar a que ocurra algo, Laura decide reorganizar su seguridad.
Paso 1: empieza por el correo
Crea una contraseña exclusiva para su correo utilizando un gestor de contraseñas.
Paso 2: añade una segunda barrera
Activa autenticación multifactor y revisa si su proveedor ofrece una alternativa resistente al phishing, como una passkey.
Paso 3: separa las demás cuentas
Genera progresivamente una contraseña diferente para la red social, la tienda y el resto de servicios que todavía comparten credenciales.
Paso 4: revisa lo que comparte
En su teléfono descubre que varias aplicaciones antiguas todavía tienen acceso permanente a su ubicación, cámara y contactos.
Retira los permisos que ya no son necesarios.
Paso 5: cambia su reacción ante mensajes urgentes
Días después recibe un SMS indicando que debe confirmar urgentemente un supuesto pago.
En lugar de abrir el enlace, entra directamente en la aplicación oficial correspondiente y comprueba su actividad desde allí.
Laura no ha conseguido una seguridad absoluta —algo difícil de garantizar en internet—, pero ahora un único error tiene menos posibilidades de comprometer simultáneamente varias partes de su vida digital.
Conclusión
Con estos ajustes mínimos, convertirás la seguridad en un hábito ligero que no interrumpe tu trabajo pero cierra muchas puertas a posibles intrusos.
No necesitas solucionarlo todo en una tarde. Puedes empezar por tu correo principal, utilizar contraseñas diferentes, activar una segunda capa de autenticación, mantener tus dispositivos actualizados y revisar periódicamente qué información compartes.
Después, convierte esas acciones en pequeñas rutinas. La protección de tus datos personales funciona mejor cuando deja de ser una tarea pendiente y pasa a formar parte de tu manera habitual de utilizar internet.
¿Quieres profundizar más en ciberseguridad?
Las medidas anteriores están pensadas para ayudarte a proteger mejor tu información personal en el día a día y puedes comenzar a aplicarlas por tu cuenta.
Pero si este tema despertó tu interés y quieres ir más allá de estos hábitos básicos, puedes complementar lo aprendido con una formación específica en ciberseguridad.
El curso de Ciberseguridad de Master Educativo profundiza en diferentes conceptos y herramientas relacionadas con la seguridad informática.
No necesitas realizar un curso para comenzar a aplicar las recomendaciones de este artículo. La formación puede tener sentido si, además de proteger tus propias cuentas, quieres seguir aprendiendo y comprender con mayor profundidad el mundo de la ciberseguridad.
Este enlace es de afiliado. Si realizas una compra a través de él, podemos recibir una comisión sin costo adicional para ti.